SECCON opgraderer med IMSI-catcher-detektor
Den 24. september 2026 offentliggjorde Forsvarets Efterretningstjeneste (FE) en ny vurdering af truslen fra Rusland.
FE vurderer, at Rusland vil trappe den hybride krigsførelse mod NATO og Vesten yderligere op i de kommende måneder.
Allerede i risikovurderingen UDSYN 2025 pegede FE på, at dansk kritisk infrastruktur bliver kortlagt systematisk.
Dansk Industri har efterfølgende peget på, at særligt de virksomheder og institutioner, der understøtter Europas forsvar og Ukraine, er i søgelyset.
For virksomheder inden for kritisk infrastruktur og forsvarsindustrien betyder det, at truslen fra skjult informationsindhentning skal tages alvorligt, også når den foregår via mobilnettet.
Et arbejde, der begyndte i 2025
I 2025 begyndte vi arbejdet med at finde det rette produkt til at imødegå truslen fra IMSI-catchere.
Vi anser truslen for at være mere relevant end tidligere for landets kritiske infrastruktur og forsvarsvirksomheder, som en direkte konsekvens af den stigende hybride trussel fra øst.
FE's seneste vurdering understreger for os, at det var den rigtige prioritering.
Ingen af de systemer, vi fandt og fik demonstreret på messer og hos kendte TSCM-udbydere, levede helt op til de krav og forventninger, vi havde.
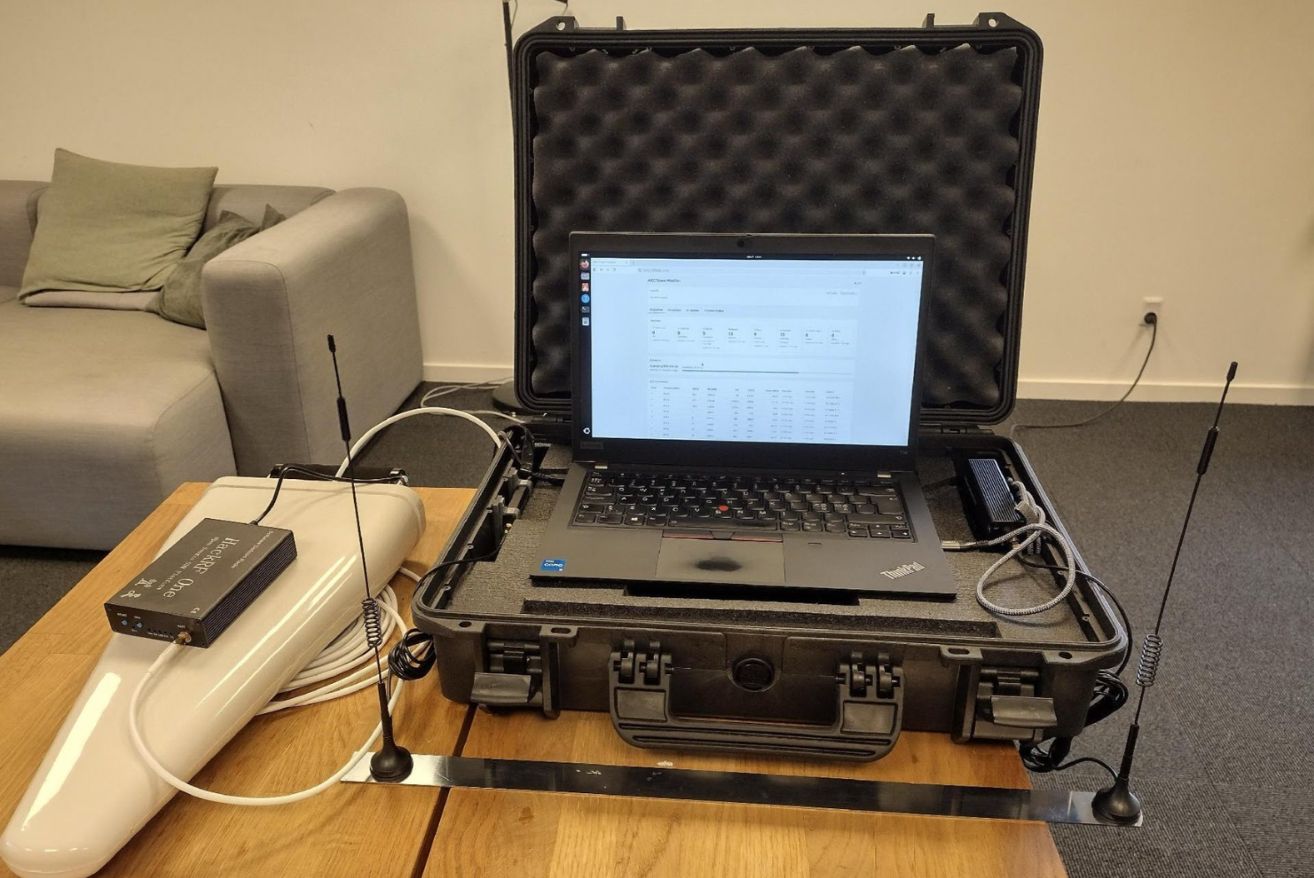
Vi valgte derfor i starten af 2026 at få en IMSI-catcher-detektor specialbygget efter vores egne specifikationer og tekniske krav.
Bygget på operativ erfaring
Viden og erfaring på området har vi indhentet fra statslige og civile aktører i både ind- og udland.
Vi har blandt andet været i dialog med tidligere statslige aktører, der har haft IMSI-catchere i operativ brug, og med folk, der har arbejdet med at forhindre netop denne type indhentning.
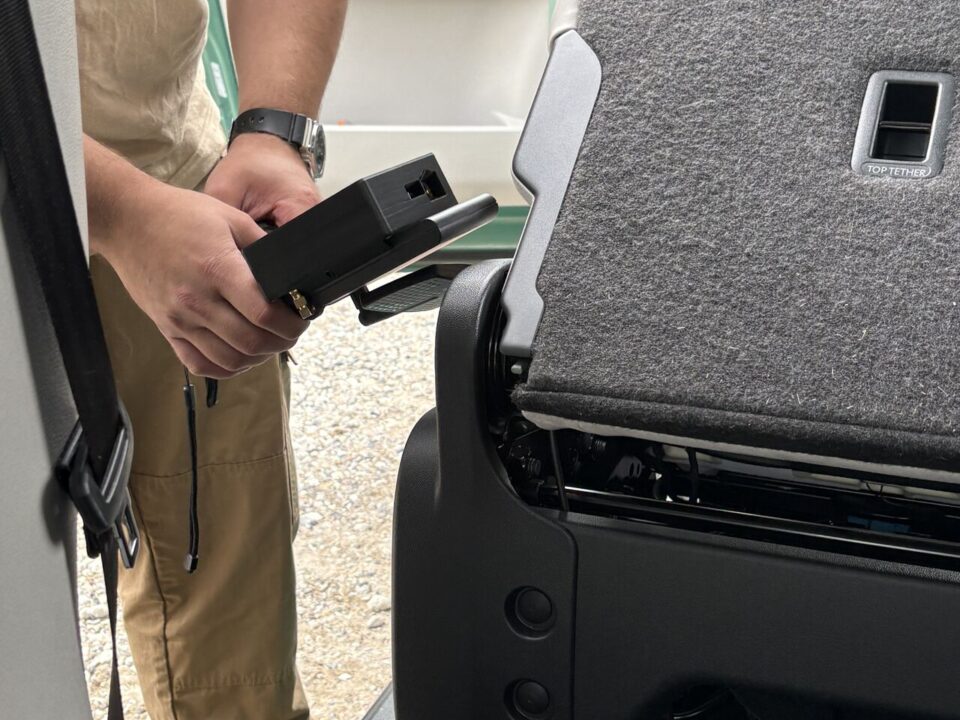
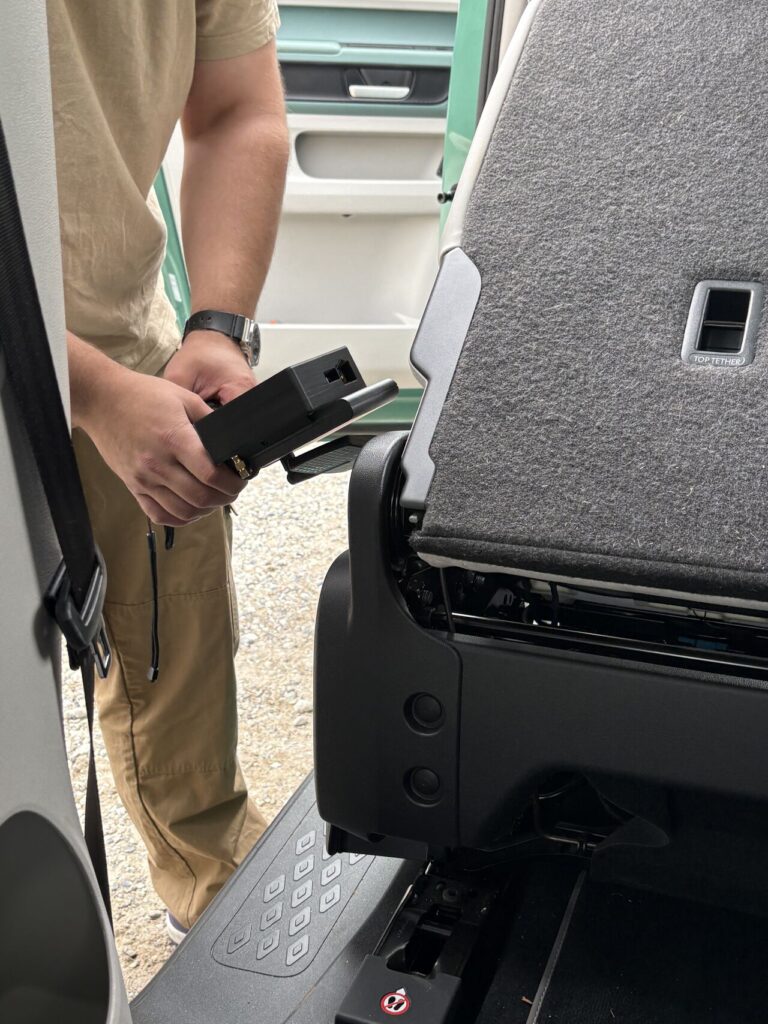
Med den viden og vores krav som grundlag har en dansk virksomhed udviklet en detektor, der med flere forskellige metoder kan opdage, hvis en IMSI-catcher sættes op i nærheden af eller i tilknytning til en virksomhed for at indhente oplysninger.
Virksomheden ønsker at forblive anonym, så vi kan desværre ikke rose dem ved navn for et rigtig godt skræddersyet produkt.
Hvad betyder det for vores kunder?
En IMSI-catcher efterlader ingen synlige spor.
Telefonen opfører sig normalt, og brugeren opdager som regel ikke, at forbindelsen går gennem en falsk mobilmast.
En traditionel TSCM-gennemgang retter sig primært mod skjulte mikrofoner, kameraer og sendere i lokalerne.
En IMSI-catcher kan derimod stå i en bil på parkeringspladsen eller i en nabobygning og ramme alle telefoner i området.
Med detektoren kan vi som en del af vores TSCM-ydelser afdække, om der er tegn på IMSI-catchere omkring jeres lokationer.
Det er særligt relevant op til og under bestyrelsesmøder, forhandlinger, besøg fra udenlandske samarbejdspartnere og andre situationer, hvor der udveksles følsomme oplysninger.
På den måde får I et mere komplet billede af, hvordan jeres virksomhed kan blive udsat for aflytning, også når truslen ikke befinder sig inde i bygningen.
"Der er ingen tvivl om, at forsvar mod netop IMSI-catchere er yderst relevant i disse tider. Både russerne og kineserne er kendt for at anvende metoder som denne, og de er heller ikke blege for at bruge deres efterretningstjenester til at spionere på f.eks. danske virksomheder. Derfor ser vi hele tiden fremad, når det gælder udvikling og nytænkning inden for TSCM-området."
Hvad er en IMSI-catcher?
IMSI står for International Mobile Subscriber Identity, det unikke nummer, der identificerer abonnenten bag et SIM-kort.
En IMSI-catcher, også kaldet en falsk mobilmast, udgiver sig for at være en almindelig mobilmast og får med et kraftigere signal telefoner i nærheden til at koble sig på den i stedet for den rigtige mast.
Når det sker, har angriberen flere muligheder, afhængigt af hvad målet er:
- Fastslå hvilke telefoner der er til stede i området, og følge deres placering, mens de er forbundet.
- Indsamle identifikationsoplysninger om telefonen og dens ejer til brug i andre typer angreb, f.eks. cyberangreb eller HUMINT.
- Opsnappe opkald og SMS.
- Tvinge telefonen ned på 2G, hvor krypteringen er svag eller kan slås fra, så kommunikation og ukrypteret datatrafik kan opsnappes.
- I avancerede angreb forsøge at installere skadelig software, der kan give adgang til data på telefonen, f.eks. mails, eller gøre den til en aktiv mikrofon, så møder og samtaler kan aflyttes.
Nyere mobilstandarder som 4G og 5G er bedre beskyttet, men mange telefoner kan stadig tvinges over på ældre standarder.
Derfor er truslen fortsat aktuel.
Mulighederne er med andre ord mange.
Vi vil derfor tage emnet op i kommende artikler, hvor vi går mere i dybden med, hvad en IMSI-catcher kan, og hvordan truslen kan imødegås.