Overvågning er gået trådløs
Et skjult kamera kræver ikke længere en optager i nærheden eller en person, der henter optagelserne.
De fleste skjulte kameraer og mange aflytningsenheder, der kan købes i dag, sender direkte over WiFi eller Bluetooth.
Den, der har placeret et skjult WiFi-kamera, kan følge med live via en app på telefonen, uanset hvor i verden vedkommende befinder sig.
For den, der overvåger, er det praktisk.
For os, der skal finde udstyret, er det både en fordel og en udfordring.
Enheden afslører sig selv, fordi den sender.
Samtidig drukner den ofte i et miljø, hvor snesevis af netværk, telefoner, høretelefoner, printere, skærme og andre enheder kommunikerer på de samme frekvenser.
Her gennemgår vi, hvordan trådløs overvågning typisk ser ud, hvorfor det ikke er nok at kunne se et mistænkeligt signal, og hvordan vi går fra et signal til en fysisk placering.
Skjulte WiFi-kameraer er blevet hverdagsudstyr
Et skjult WiFi-kamera kan købes online for få hundrede kroner.
Det sidder indbygget i røgalarmer, USB-opladere, vækkeure, fotorammer, stikkontakter og luftfriskere, altså genstande der ikke vækker opmærksomhed i et mødelokale, på et hotelværelse eller i et privat hjem.
Opsætningen tager få minutter, og mange modeller optager både lyd og billede.
Den lave pris og den enkle opsætning betyder, at truslen ikke kun kommer fra professionelle aktører.
Den findes i sager om industrispionage, i konflikter mellem forretningspartnere og i private forhold, hvor nogen vil vide mere, end de har ret til.
Mere end kameraer: falske netværk og mobile hotspots
WiFi-trusler handler ikke kun om kameraer.
Et falsk access point, ofte kaldet et rogue access point, er en enhed, der opretter sit eget netværk.
Det kan have samme navn som virksomhedens gæstenetværk eller et kendt hotelnetværk, så medarbejdere forbinder sig uden at tænke over det.
Herefter kan trafikken opsnappes, og loginoplysninger kan høstes.
Udstyret til det fylder ikke mere end en pakke cigaretter og kan ligge i en taske eller bag et møbel.
Mobile hotspots er en anden overset kilde.
En telefon, der deler sin forbindelse, skaber et netværk helt uden om virksomhedens egen infrastruktur og sikkerhedsovervågning.
I områder, hvor elektronik ikke må medbringes, er selv en tilsyneladende uskyldig hotspot et brud på sikkerheden.
Endelig findes der enheder, der slet ikke opretter eget netværk.
Et kamera, der er koblet på jeres eksisterende gæstenetværk, fremstår blot som endnu en klient blandt mange.
Det sender ikke et netværksnavn ud og vil ikke dukke op, når nogen kigger på listen over tilgængelige netværk.
Bluetooth: den kanal de fleste glemmer
Hvor WiFi bruges til at sende store mængder data som video, bruges Bluetooth Low Energy til enheder, der skal være små, strømbesparende og kunne ligge ubemærket i lang tid.
Det gør teknologien oplagt til overvågning.
Det mest kendte eksempel er trackere som AirTags og tilsvarende tags, der kan gemmes i en taske, en bil eller en jakke og bruges til at følge en person uden dennes viden.
Vi har tidligere skrevet om, hvordan du kan finde AirTags og andre tags.
Bluetooth bruges også i lytteenheder, der parres med en telefon i nærheden, og i manipuleret udstyr, som ser ud til at være helt almindeligt tilbehør.
Bluetooth-enheder udsender løbende små signaler for at annoncere deres tilstedeværelse.
Det betyder, at de kan registreres, selvom de ikke er forbundet til noget.
Udfordringen er den samme som med WiFi: I et normalt kontormiljø er der mange Bluetooth-enheder i form af telefoner, høretelefoner, ure, tastaturer og mus, og den mistænkelige enhed skal skilles fra alt det, der hører til.
Ved en af vores seneste opgaver kunne samtlige Bluetooth-enheder, vi registrerede, redegøres for.
Et rent resultat skal kunne begrundes, ikke blot konstateres.
Hvorfor det ikke er nok at se signalet
Mange tror, at man kan tjekke for skjulte enheder ved at åbne WiFi- eller Bluetooth-indstillingerne på sin telefon.
Det giver kun et meget begrænset billede.
Telefonen viser de netværk, der udsender deres navn, og de Bluetooth-enheder, der er synlige for parring.
Skjulte netværk udsender ikke navn, enheder forbundet til et andet netværk vises slet ikke, og mange Bluetooth-enheder dukker aldrig op på listen.
Selv med professionelle scanningsværktøjer er en liste over netværk og enheder kun halvdelen af opgaven.
Listen fortæller, at noget sender, ikke hvor det sidder.
I en kontorbygning kan et signal lige så vel komme fra naboen, fra etagen over eller fra loftet over mødebordet.
Uden præcis lokalisering ender en undersøgelse let i enten falsk tryghed eller unødig mistanke.
Et skjult netværk er ikke det samme som en trussel
Det modsatte gælder også.
Ved en anden opgave registrerede vi et skjult netværk, der havde sit stærkeste signal netop i det område, vi undersøgte.
Opsætningen pegede på legitim infrastruktur og ikke på en overvågningsenhed.
Vi konkluderede alligevel ikke på baggrund af opsætningen alene.
Et fund i en TSCM-undersøgelse er begyndelsen på en vurdering, ikke konklusionen på den.
Erfaring fra aktive sweeps
Vi har haft HACKHUNTER Pursuit i brug i et stykke tid.
Inden den kom med ud på opgaver, har vi testet den grundigt og trænet på den i kontrollerede miljøer, så vi kender dens styrker og begrænsninger og ved, hvordan resultaterne skal tolkes.
Et værktøj er kun så godt som den, der bruger det, og det gælder i særlig grad for udstyr, der kan give falsk tryghed, hvis det bruges forkert.
Siden er den blevet en fast del af vores aktive sweeps, og den har givet fund.
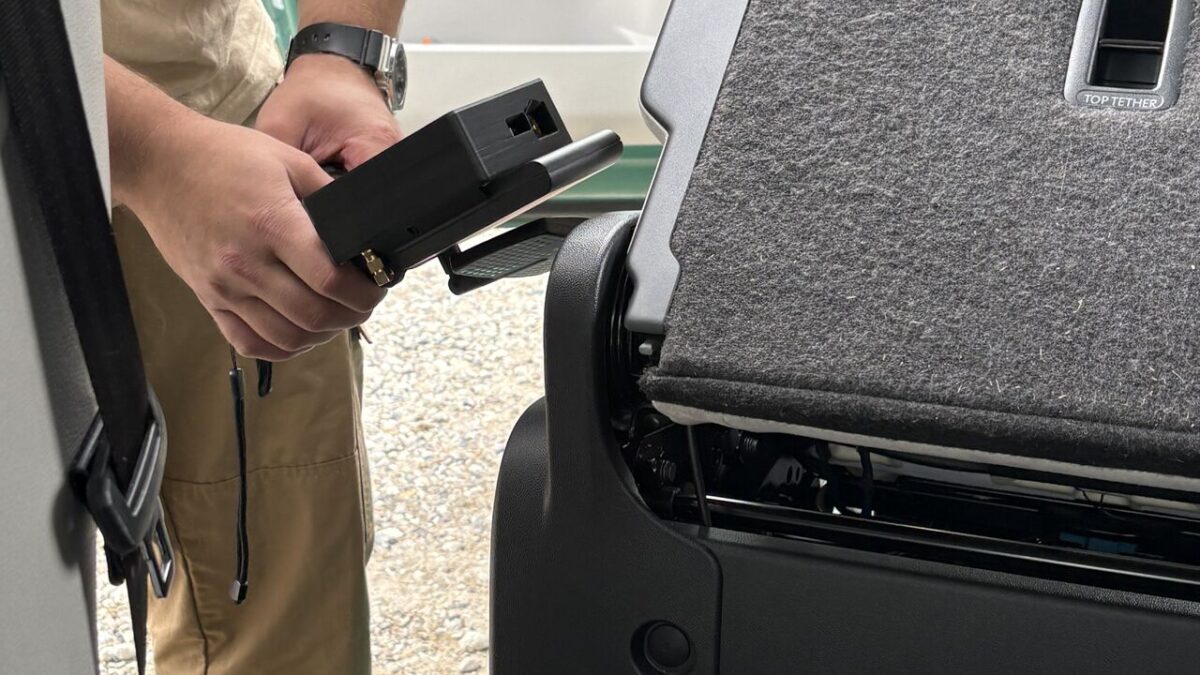
Et eksempel er en kunde, der havde importeret en bil og kort efter fik besked på sin iPhone om, at en ukendt AirTag fulgte med ham.
Både importøren og værkstedet havde forsøgt at finde den uden held.
Med HACKHUNTER kunne vi lokalisere sporingsenheden i køretøjet og fjerne den.
Sagen viser, hvor svært det kan være at finde en lille Bluetooth-enhed uden det rette udstyr, selv når man ved, at den er der.
Importerede biler skifter ofte hænder mange gange undervejs, og det giver flere muligheder for at placere en tracker, enten for at følge køretøjet eller for senere at finde og stjæle det.
Erfaringen har også vist, hvor meget tid præcis lokalisering sparer.
Hvor vi tidligere kunne se, at en enhed sendte, men måtte bruge lang tid på at finde den fysisk, kan vi nu gå direkte til kilden.
Fra signal til placering
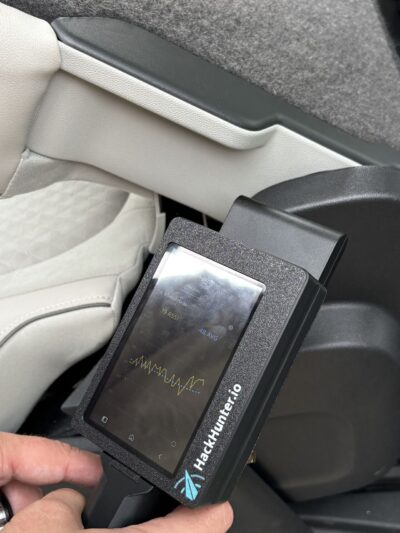
Til den del af arbejdet bruger vi blandt andet HACKHUNTER Pursuit, en håndholdt tracker, der dækker WiFi på både 2,4 og 5 GHz samt Bluetooth Low Energy.
Det afgørende er ikke at registrere, at noget sender.
Det kan mange værktøjer.
Det afgørende er at kunne skelne det, der hører til, fra det, der ikke gør, og derefter finde det fysisk.
HACKHUNTER giver retning og signalstyrke i realtid, så kilden kan udpeges ned til få centimeter, også i gulve, lofter og vægge.
Hvordan resultaterne skal tolkes, er et spørgsmål om erfaring.
Det er den del, vi har brugt mest tid på at opbygge, og det er den, der afgør, om en undersøgelse ender med et retvisende svar.
Hvad trådløs scanning ikke dækker
HACKHUNTER er et stærkt værktøj, men det ser kun WiFi og Bluetooth.
En aflytningsenhed, der sender over mobilnettet, en analog sender på en anden frekvens eller en optager, der gemmer lokalt og hentes senere, vil ikke blive fundet med trådløs scanning alene.
Det samme gælder kompromitterede telefoner og manipulerede kabler, som kræver hver deres metode.
Derfor indgår WiFi- og Bluetooth-scanning altid som én del af en samlet TSCM-undersøgelse sammen med spektrumanalyse og fysisk inspektion. Ét værktøj giver ét billede.
Det er kombinationen, der giver et retvisende svar.
Vi har tidligere skrevet om, hvorfor TSCM og WiFi i dag hænger sammen, og om hvorvidt CAM FINDER kan finde skjult overvågning.
Hvornår giver det mening at få undersøgt?
En undersøgelse er relevant før vigtige forhandlinger og bestyrelsesmøder, efter flytning eller ombygning hvor håndværkere har haft adgang til lokalerne, og når der er mistanke om, at oplysninger er sluppet ud uden en oplagt forklaring.
Den er også relevant på midlertidige lokationer som hoteller og konferencesteder, i ledelsens private hjem og i køretøjer, ikke mindst hvis bilen er købt brugt eller importeret.
Hvor mange af de enheder, der kommunikerer i jeres lokaler lige nu, ville I kunne redegøre for?